Tag: terrorist

  • J&K के डोडा में सर्च ऑपरेशन के दौरान आतंकी का शव बरामद, M4 कार्बाइन भी मिली

    J&K के डोडा में सर्च ऑपरेशन के दौरान आतंकी का शव बरामद, M4 कार्बाइन भी मिली

    डोडा
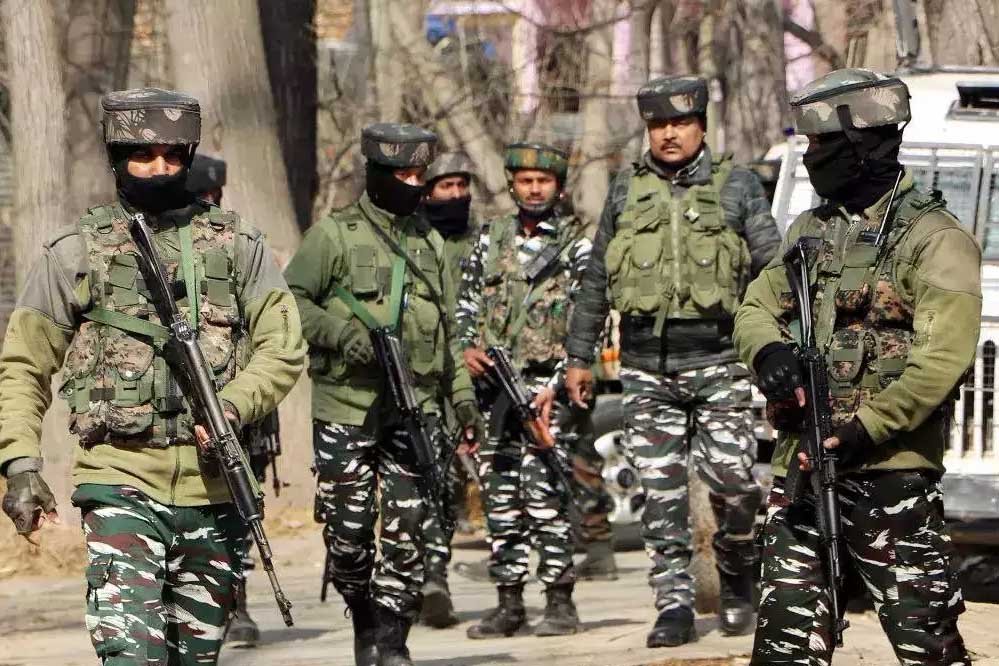
    जम्मू-कश्मीर के डोडा में आतंकियों के खिलाफ चलाए गए अभियान में सुरक्षा बलों को बड़ी कामयाबी मिली है. शनिवार को डोडा जिले के ऊंचाई वाले इलाके से पाकिस्तान के एक संदिग्ध जैश-ए-मोहम्मद आतंकी का शव बरामद किया गया. अधिकारियों के मुताबिक, शव भद्रवाह घाटी को उधमपुर और कठुआ से जोड़ने वाले दूरदराज सेओजधार जंगल में मिला। 

    यह कार्रवाई सेना और जम्मू-कश्मीर पुलिस के संयुक्त ऑपरेशन के दौरान हुई. पुलिस के मुताबिक, जिस आतंकी के अवशेष मिले हैं, उसे पहले ही एक संयुक्त अभियान में मार गिराया गया था. बाद में सुरक्षा बलों ने इलाके में तलाशी अभियान चलाया और उसके अवशेष बरामद किए। 

    SOG, RR और CRPF ने चलाया सर्च ऑपरेशन
    जम्मू-कश्मीर पुलिस ने सोशल मीडिया प्लेटफॉर्म X पर जानकारी देते हुए कहा, कि SOG डोडा, राष्ट्रीय राइफल्स और CRPF की टीमों ने मिलकर आतंकी के अवशेष बरामद किए. पुलिस ने पोस्ट में लिखा, 'You Can Run But You Can't Hide',यानी आतंकी भाग तो सकते हैं, लेकिन सुरक्षा बलों से बचकर छिप नहीं सकते। 

    मौके से बरामद हुई M4 कार्बाइन 
    सर्च ऑपरेशन के दौरान सुरक्षा बलों को अमेरिका में बना M4 कार्बाइन राइफल भी बरामद हुआ. पुलिस के मुताबिक, यह हथियार भी उसी ऑपरेशन के दौरान मिला है. यानी तलाशी अभियान में सुरक्षा बलों के हाथ एक आतंकी के अवशेष के साथ एक आधुनिक राइफल भी लगी है. डोडा का सेओजधार इलाका ऊंचाई और घने जंगलों वाला है। 

    यह इलाका भद्रवाह घाटी से उधमपुर और कठुआ के हिस्सों की तरफ जुड़ता है.  ऐसे दुर्गम इलाकों में आतंकियों की तलाश के लिए सुरक्षा बलों को लंबे सर्च ऑपरेशन चलाने पड़ते हैं. फिलहाल सुरक्षा बलों की कार्रवाई के बाद इलाके में तलाशी और जांच की जा रही है. बरामद हथियार और आतंकी से जुड़ी जानकारी की भी जांच की जा रही है। 
  • एन्क्रिप्टेड ऐप्स के बाद पोर्न वेबसाइट्स का इस्तेमाल, पाकिस्तान बैठे हैंडलर्स ऐसे छिपा रहे पहचान

    एन्क्रिप्टेड ऐप्स के बाद पोर्न वेबसाइट्स का इस्तेमाल, पाकिस्तान बैठे हैंडलर्स ऐसे छिपा रहे पहचान

    नई दिल्ली

    पाकिस्तान में बैठे आतंकी सीक्रेट चैटिंग के लिए अब पोर्न वेबसाइट्स का इस्तेमाल कर रहे हैं। सुरक्षा अधिकारियों ने रविवार को बताया कि आतंकी संगठन और पाकिस्तान की खुफिया एजेंसी ISI इसका सबसे ज्यादा यूज कर रहे हैंञ

    आतंकी इसके जरिए जम्मू-कश्मीर में भर्ती किए गए लोगों तक मैसेज पहुंचा रहे हैं। ताकि पारंपरिक सोशल मीडिया प्लेटफॉर्म पर निगरानी से बचा जा सके।

    अधिकारियों ने बताया कि इन पोर्नोग्राफी प्लेटफॉर्म पर रियल-टाइम चैट टूल मौजूद होते हैं। जो आसपास डेट (पार्टनर) ढूंढने में मदद करने के नाम पर काम करते हैं। लेकिन हैंडलर्स इनका इस्तेमाल आतंकी गतिविधि के लिए कर रहे हैं।

    आतंकी टोर नेटवर्क का भी इस्तेमाल कर रहे

    सुरक्षा एजेंसियों ने कई खास डिजिटल टूल्स की जांच शुरू की है। आतंकी हैंडलर कोटेक्स और कोनियन जैसे टोर आधारित मैसेजिंग ऐप्स का भी इस्तेमाल कर रहे हैं। ये ऐप्स डेटा को एन्क्रिप्टेड नोड्स के जरिए भेजते हैं और यूजर की पहचान छिपाते हैं।

    अधिकारियों के मुताबिक, भारत में कोनियन की एपीके फाइल तक पहुंच पर रोक है। एपीके यानी एंड्रॉयड पैकेज किट वह फाइल फॉर्मेट है, जिसका इस्तेमाल एंड्रॉयड ऑपरेटिंग सिस्टम मोबाइल ऐप्स को बांटने और इंस्टॉल करने के लिए करता है।

    चीन, फ्रांस के ऐप भी आतंकियों के फेवरेट
    इसके अलावा, आतंकी फ्रांस बेस्ड ऐसे ऐप का भी इस्तेमाल कर रहे हैं, जिसमें सिम कार्ड या फोन नंबर की जरूरत के बिना एंड-टू-एंड एन्क्रिप्टेड मैसेजिंग की सुविधा है। इससे यूजर की पहचान करना मुश्किल हो जाता है।

    एजेंसियां वियतनाम आधारित ऐप्स की भी निगरानी कर रही हैं। इसके साथ ही मूनचैट जैसे गुमनाम प्लेटफॉर्म भी जांच के दायरे में हैं।

    मूनचैट में पीजीपी-एन्क्रिप्टेड वर्जन शामिल हैं, जिनके चीनी मूल के होने का शक है और इनमें पारंपरिक रजिस्ट्रेशन की जरूरत नहीं होती।

    मूनचैट के कई वर्जन ऐसे हैं, जिनका इस्तेमाल आसपास मौजूद सिंगल लोगों को खोजने के लिए किया जाता है।

    भारत में पोर्न एप्स VPN के जरिए डाउनलोड हो रहे
    अधिकारियों के मुताबिक, भारत में पोर्नोग्राफी वाले कई ऐप्स पर रोक है। इसके बावजूद इन्हें वर्चुअल प्राइवेट नेटवर्क यानी वीपीएन के जरिए गैरकानूनी तरीके से डाउनलोड किया जा रहा है।

    VPN इंटरनेट पर एक सुरक्षित और एन्क्रिप्टेड कनेक्शन बनाता है। यह इंटरनेट प्रोटोकॉल एड्रेस छिपाता है और ऑनलाइन ट्रैफिक को एन्क्रिप्ट करता है, जिससे ऑनलाइन गतिविधियों पर नजर रखना और डेटा तक पहुंचना मुश्किल हो जाता है।

    2जी नेटवर्क पर भी चलने वाले ऐप्स का इस्तेमाल
    सुरक्षा अधिकारियों ने पाया कि हैंडलर और घाटी में मौजूद आतंकी भर्ती किए गए लोग ऐसे खास ऐप्स पर निर्भर थे, जो धीमी 2जी या एज नेटवर्क स्पीड में भी काम करते हैं।

    इनमें से कुछ ऐप्स पर रजिस्ट्रेशन के लिए यूजर को फोन नंबर या ईमेल तक देने की जरूरत नहीं होती।

    नई रणनीति का खुलासा सुरक्षा बलों की विदेशी कंपनियों द्वारा बनाई गई वर्चुअल सिम के इस्तेमाल को रोकने की कोशिश के दौरान हुआ।

    वर्चुअल सिम ऐसी तकनीक है, जो कंप्यूटर को फोन नंबर बनाने की सुविधा देती है। इन नंबरों का इस्तेमाल खास ऐप्स के जरिए स्मार्टफोन पर किया जा सकता है और इससे डिजिटल निशान बहुत कम बचते हैं।

    इसका पहली बार खुलासा 2019 के पुलवामा आतंकी हमले की जांच के दौरान हुआ था। इस हमले में सीआरपीएफ के 40 जवानों की मौत हुई थी।

  • कश्मीर में लश्कर कमांडर जाकिर गनई का एनकाउंटर, 5 दिन बाद ऑपरेशन सफल; पुलिस का सख्त संदेश

    कश्मीर में लश्कर कमांडर जाकिर गनई का एनकाउंटर, 5 दिन बाद ऑपरेशन सफल; पुलिस का सख्त संदेश

    श्रीनगर 

    जम्मू-कश्मीर के दक्षिणी इलाके में सुरक्षा बलों ने एक बड़ी सफलता हासिल की है। लश्कर-ए-तैयबा के एक आतंकवादी जाकिर गनई (Zakir Ganai) को मार गिराया है। यह आतंकवादी पिछले पांच दिनों से सुरक्षा बलों के कड़े चक्रव्यूह में फंसा हुआ था। सुरक्षा बलों ने सैदपोरा इलाके के मुठभेड़ स्थल से आतंकी का शव बरामद कर लिया है। इसके साथ ही मौके से भारी मात्रा में अत्याधुनिक हथियार और गोला-बारूद भी जब्त किया गया है।

    जम्मू-कश्मीर पुलिस ने इस सफलता की जानकारी देते हुए एक्स पर लिखा, 'तुम भाग तो सकते हो, लेकिन छिप नहीं सकते! SOG शोपियां ने राष्ट्रीय राइफल और सीआरपीएफ के साथ मिलकर चलाए एक जॉइंट ऑपरेशन में लश्कर के एक आतंकवादी को मार गिराया।'

    आपको बता दें कि यह पूरा ऑपरेशन पांच दिन पहले शुरू हुआ था। सुरक्षा बलों के निगरानी कैमरों ने इस इलाके के एक घने बाग में दो संदिग्ध आतंकवादियों की हलचल को रिकॉर्ड किया था। इसके तुरंत बाद ये आतंकवादी सुरक्षा बलों के रडार पर आ गए।

    CCTV में कैद हुए थे आतंकी
    सुरक्षाबलों को इलाके में लश्कर-ए-तैयबा के कमांडर जाकिर गनई और उसके सहयोगी लतीफ भट (Latief Bhat) की मौजूदगी की पुख्ता जानकारी मिली थी। ये दोनों सैदपोरा के छन्नापोरा इलाके में घूमते हुए सीसीटीवी (CCTV) कैमरों में कैद हो गए थे। आतंकियों की लाइव लोकेशन मिलते ही बिना वक्त गंवाए सेना और पुलिस ने संयुक्त रूप से पूरे इलाके की घेराबंदी कर दी और एक बड़ा सर्च ऑपरेशन लॉन्च किया।

    विक्टर फोर्स के चक्रव्यूह में फंसे आतंकी
    इस ऑपरेशन का नेतृत्व भारतीय सेना की राष्ट्रीय राइफल्स, केंद्रीय रिजर्व पुलिस बल (CRPF) और स्थानीय पुलिस ने संयुक्त रूप से किया। आतंकवादियों को भागने का कोई मौका न मिले इसके लिए सेना की विशिष्ट काउंटर इंसर्जेंसी यूनिट विक्टर फोर्स (Victor Force) को मैदान में उतारा गया।

    विक्टर फोर्स के जवानों ने भागने के सभी संभावित रास्तों को पूरी तरह से सील कर दिया। ऑपरेशन पांच दिनों तक खिंच गया, इसलिए रात के अंधेरे का फायदा उठाकर आतंकियों के भागने के प्रयास को विफल करने के लिए पूरे इलाके को फ्लड लाइट्स से रोशन किया गया था। हर पल निगरानी की जा रही थी।

    जैसे ही सुरक्षा बल बाग के भीतर आतंकियों के बिल्कुल करीब पहुंचे खुद को घिरा देख आतंकवादियों ने सुरक्षा बलों पर अंधाधुंध गोलीबारी शुरू कर दी। सुरक्षा बलों ने भी जवाबी कार्रवाई की, जिसके बाद दोनों ओर से भारी गोलीबारी हुई। इस आमने-सामने की भीषण मुठभेड़ में एक आतंकवादी मारा गया।

  • रेलवे ट्रैक ब्लास्ट की साजिश रचने वाले KZF आतंकियों पर शिकंजा, मलेशिया से लौटते ही दबोचे गए

    रेलवे ट्रैक ब्लास्ट की साजिश रचने वाले KZF आतंकियों पर शिकंजा, मलेशिया से लौटते ही दबोचे गए

    पटियाला 

    पंजाब पुलिस ने इंटेलिजेंस-लेड ऑपरेशन के तहत केंद्रीय एजेंसियों और रॉयल मलेशिया पुलिस (RMP) के सहयोग से प्रतिबंधित खालिस्तान जिंदाबाद फोर्स (KZF) से जुड़े दो आतंकियों को दिल्ली एयरपोर्ट से गिरफ्तार किया है। 

    दोनों आरोपियों को पंजाब पुलिस ने मलेशिया से डिपोर्ट करवाया था। जैसे ही उन्हें भारत भेजा गया, उन्हें दिल्ली एयरपोर्ट से पुलिस कस्टडी में लेकर आगे की जांच के लिए पंजाब लाया गया। गिरफ्तार किए गए दोनों आतंकियों की पहचान अंबाला निवासी गुरविंदर सिंह और पटियाला निवासी मनजीत सिंह के रूप में हुई है। ये दोनों मलेशिया में बैठकर केजेडएफ समर्थित आतंकी मॉड्यूल के मुख्य नेटवर्क के रूप में काम कर रहे थे।

    यह मॉड्यूल पंजाब में महत्वपूर्ण रेलवे बुनियादी ढांचे, विशेष रूप से डेडिकेटेड फ्रेट कॉरिडोर (मालगाड़ी लाइनों) को निशाना बनाने में शामिल था। इससे पहले, पंजाब पुलिस ने 23 जनवरी 2026 को सरहिंद (फतेहगढ़ साहिब) के पास रेलवे फ्रेट कॉरिडोर लाइन पर हुए IED ब्लास्ट और 27 अप्रैल 2026 को जिला पटियाला के शंभू के पास इसी कॉरिडोर पर विस्फोट की कोशिश करने वाले आतंकी मॉड्यूल का भंडाफोड़ किया था।

    पहले ही पकड़े जा चुके हैं 4 आतंकी

    फतेहगढ़ साहिब व पटियाला के शंभू में हुए ब्लास्ट की जांच के दौरान चार आरोपियों को गिरफ्तार किया गया था। उनके पास से भारी मात्रा में सैन्य हथियार और विस्फोटक बरामद किए गए थे। इसमें एक आरपीजी (RPG) लॉन्चर, एक आईईडी (IED), आरडीएक्स (RDX), हैंड ग्रेनेड और कारतूस के साथ हाई-एंड पिस्तौल शामिल थीं।

    विदेशी खातों से हो रही थी टेरर फंडिंग

    इस अंतरराष्ट्रीय साजिश की जांच के दौरान मलेशिया से काम कर रहे KZF के हैंडलर्स और फाइनेंशियल फेसिलिटेटर्स की संलिप्तता का खुलासा हुआ था। डिपोर्ट किए गए ये आरोपी विदेशी खातों के जरिए पंजाब में केजेडएफ गुर्गों को टेरर फंडिंग में मुख्य भूमिका निभा रहे थे, ताकि राज्य में आतंकी हमलों को अंजाम देकर कानून व्यवस्था को भंग किया जा सके।

    पुलिस रिमांड पर आरोपी

    दोनों आरोपियों को पटियाला की सक्षम अदालत में पेश किया गया, जहां से उन्हें आगे की पूछताछ के लिए पुलिस हिरासत (रिमांड) में भेज दिया गया है। इस पूरी साजिश में शामिल अन्य लोगों की पहचान करने और इस व्यापक नेटवर्क को पूरी तरह ध्वस्त करने के लिए जांच जारी है। पंजाब पुलिस आतंकी तंत्र को खत्म करने, टेरर फंडिंग नेटवर्क को तोड़ने और पंजाब की शांति, सुरक्षा व आपसी भाईचारे को बनाए रखने के लिए पूरी तरह प्रतिबद्ध है।

  • दिल्ली में लश्कर-ए-तैयबा के शब्बीर अहमद लोन की गिरफ्तारी, ISI के आतंकी मॉड्यूल का खुलासा

    दिल्ली में लश्कर-ए-तैयबा के शब्बीर अहमद लोन की गिरफ्तारी, ISI के आतंकी मॉड्यूल का खुलासा

    नई दिल्ली 
     दिल्ली पुलिस की स्पेशल सेल ने प्रतिबंधित आतंकी संगठन लश्कर-ए-तैयबा (LeT) से जुड़े एक बड़े मॉड्यूल का पर्दाफाश करते हुए उसके हैंडलर शब्बीर अहमद लोन को गिरफ्तार कर लिया है। आरोपी हाल ही में सामने आए ‘मेट्रो पोस्टर केस’ में पकड़े गए आतंकी नेटवर्क का मास्टरमाइंड बताया जा रहा है। जांच एजेंसियों के मुताबिक, शब्बीर अहमद लोन बांग्लादेश में बैठकर भारत विरोधी गतिविधियों को अंजाम दे रहा था। यह पूरा नेटवर्क पाकिस्तान की खुफिया एजेंसी ISI के इशारे पर संचालित हो रहा था। लोन का सीधा संपर्क लश्कर के शीर्ष आतंकियों हाफिज सईद और जकी-उर-रहमान लखवी से बताया गया है, जबकि मॉड्यूल को ISI से फंडिंग और लॉजिस्टिक सपोर्ट मिल रहा था। भर्ती और ब्रेनवॉश का नेटवर्क जांच में खुलासा हुआ है कि लोन बांग्लादेश से ऑपरेट करते हुए आतंकियों की भर्ती और ब्रेनवॉश करता था। खासतौर पर अवैध बांग्लादेशी नागरिकों को निशाना बनाकर उन्हें कट्टरपंथी बनाया जाता था। इसके बाद फर्जी दस्तावेज जैसे आधार कार्ड तैयार कर उन्हें भारत में अलग-अलग जगहों पर छिपाया जाता था।

    संचार के लिए एन्क्रिप्टेड ऐप्स का इस्तेमाल किया जाता था और दिल्ली समेत कई शहरों में रेकी भी कराई गई थी।

    पहले भी हो चुका है गिरफ्तार
    शब्बीर अहमद लोन को वर्ष 2007 में भी दिल्ली पुलिस ने भारी मात्रा में हथियार (AK-47 और ग्रेनेड) के साथ गिरफ्तार किया था। आर्म्स एक्ट के तहत सजा काटने के बाद वह 2018 तक तिहाड़ जेल में बंद रहा। जमानत पर बाहर आने के बाद वह बांग्लादेश चला गया और वहां से दोबारा आतंकी नेटवर्क को सक्रिय करने लगा।

    संवेदनशील ठिकाने थे निशाने पर
    एजेंसियों का मानना है कि यह मॉड्यूल भारत में बड़े आतंकी हमलों की साजिश रच रहा था। लाल किले जैसे संवेदनशील इलाकों को निशाना बनाने की योजना थी। फरवरी 2026 में दिल्ली पुलिस ने इस नेटवर्क से जुड़े 8 लोगों को गिरफ्तार किया था, जिनमें 7 बांग्लादेशी नागरिक शामिल थे।

    समय रहते टला बड़ा हमला
    अधिकारियों के अनुसार, शब्बीर अहमद लोन एक प्रशिक्षित और अनुभवी आतंकी ऑपरेटिव है, जिसने पाकिस्तान स्थित मुजफ्फराबाद के LeT कैंप में ट्रेनिंग ली थी। दिल्ली पुलिस की इस कार्रवाई से एक बड़े आतंकी हमले की साजिश को समय रहते नाकाम कर दिया गया है।
    फिलहाल आरोपी से पूछताछ जारी है और जांच एजेंसियां इस नेटवर्क से जुड़े अन्य लिंक खंगालने में जुटी हैं।

  • पंजाब और जम्मू-कश्मीर पुलिस ने मलेरकोटला में दो आतंकियों को दबोचा, शेरवानी कोटे गांव में मजदूरी करते थे

    पंजाब और जम्मू-कश्मीर पुलिस ने मलेरकोटला में दो आतंकियों को दबोचा, शेरवानी कोटे गांव में मजदूरी करते थे

    मलेरकोटला 

    जम्मू कश्मीर पुलिस ने शनिवार को पंजाब के मलेरकोटला में चलाए गए ऑपरेशन में 2 पाकिस्तानी आतंकियों समेत तीन लोगों को गिरफ्तार किया. पंजाब पुलिस के साथ मिलकर चलाए गए इस ऑपरेशन में पकड़े गए पाकिस्तानी आतंकियों के नाम अबू हुरैरा और उस्मान हैं. जबकि, उनके साथ पकड़ा गया जमील एक स्थानीय निवासी है. जिसने दोनों पाकिस्तानी दहशतगर्दों को किराये का मकान दिलवाने में मदद की थी। 

    मलेरकोटला से पकड़ा गया पाकिस्तानी आतंकी 
    इनमें अबू हुरैरा ए प्लस कैटेगरी का खतरनाक पाकिस्तानी आतंकी है. इसकी गिरफ्तारी को खुफिया एजेंसियां बड़ी सफलता मान रही हैं, जिनसे भारत में पाकिस्तान की आतंकी साजिशों के बारे में जानकारी मिल सकती है। 

    सूत्रों के मुताबिक, श्रीनगर पुलिस के स्पेशल ऑपरेशन ग्रुप (SOG) को मलेरकोटला में पाकिस्तानी आतंकियों के छिपे होने की गुप्त सूचना मिली थी. इसके बाद SOG ने पंजाब पुलिस की क्राइम इन्वेस्टिगेशन एजेंसी (CIA) यूनिट के साथ मिलकर मलेरकोटला के शेरवानी कोट गांव में छापा मारा. रेड के दौरान तीनों दहशतगर्दों ने भागने की कोशिश की लेकिन उन्हें दबोच लिया गया। 

    15 साल से रह रहे थे दोनों पाकिस्तानी बताया जा रहा है कि दोनों मलेरकोटला में पिछले 15 वर्ष से रह रहे थे। दोनों पाकिस्तानी है। गांव शरेवानी कोट के सरपंच सिमरनजीत सिंह ने दोनों को शनिवार को पुलिस के सीआइए स्टाफ की टीम ने जम्मू-कश्मीर पुलिस के साथ घर में दबिश देकर दोनों को पकड़ा।

    सिमरनजीत ने बताया कि दोनों करीब पांच साल से उनके गांव में ही रहकर मजदूरी करते थे। हालांकि ग्रामीणों का कहना है कि दोनों करीब 15 वर्ष से जिले के अलग-अलग गांवों में रह रहे थे। दोनों खुद को जम्मू-कश्मीर के रहने वाले बताते थे और वे स्थानीय लोगों से घुलमिल चुके थे। दोनों पाकिस्तानी हैं, किसी को कभी उन पर संदेह नहीं हुआ।

    11 मई 2025 को मां-बेटी को भी पकड़ा था जासूसी करते मलेरकोटला से पाकिस्तानी आतंकी पकड़े जाने की यह पहली घटना है। हालांकि इससे पहले 11 मई 2025 में पुलिस ने पाकिस्तान के लिए जासूसी करने के आरोप में बाप-बेटी को गिरफ्तार किया था। 31 वर्षीय गुजाला अपने पिता यामीन मोहम्मद के साथ सेना व अन्य बड़े प्रतिष्ठानों की जानकारी पाकिस्तानी उच्चायोग के अधिकारी अब्दुल्ला तक पहुंचाने का काम करते थे। इसके बदले में उन्हें पैसे दिए जाते थे। पुलिस ने दोनों को डिजिटल सुबूत के साथ गिरफ्तार किया था। वहीं, पाकिस्तानी उच्चायोग में तैनात अधिकारी को देश से निष्कासित कर दिया गया था।

    श्रीनगर पुलिस ने गुप्त सूचना पर चलाया ऑपरेशन
    उनकी गिरफ्तारी के बाद तीनों आतंकियों को ट्रांजिट रिमांड पर श्रीनगर पुलिस के सुपुर्द कर दिया गया. जिसके बाद SOG के जवान दोनों आतंकी और उसके मददगार को अपनी कस्टडी में लेकर कश्मीर की ओर रवाना हो गए. 

    पुलिस सूत्रों के मुताबिक, दोनों आरोपी पिछले 15 वर्षों से भारत के अलग-अलग हिस्सों में रह रहे थे और भारतीय नागरिक बनकर बिना शक पैदा किए अपनी पहचान छिपाए हुए थे। 

    कट्टरपंथी गतिविधियों का गढ़ बन रहा मलेरकोटला
    इससे पहले भी मालेरकोटला पुलिस ने कट्टरपंथी गतिविधियों के आरोप में फरहान अंजुम, अदनान खान और वारिस अली को गिरफ्तार किया था, जिनके पास से .32 बोर पिस्टल, कारतूस और मोबाइल फोन बरामद हुए थे.

    वहीं, एक अन्य मामले में गुजाला और यामीन मोहम्मद को पाकिस्तान से जुड़े जासूसी नेटवर्क में शामिल होने के आरोप में गिरफ्तार किया गया था। 

  • होली के दौरान हमले की साजिश, भीड़भाड़ वाली जगहों की रेकी; लश्कर आतंकी मॉड्यूल के खिलाफ बड़ी जांच

    होली के दौरान हमले की साजिश, भीड़भाड़ वाली जगहों की रेकी; लश्कर आतंकी मॉड्यूल के खिलाफ बड़ी जांच

    नई दिल्ली

    दिल्ली में पकड़े गए लश्कर-ए-तैयबा के संदिग्ध मॉड्यूल की जांच में चौंकाने वाले खुलासे हुए हैं। दिल्ली पुलिस की स्पेशल सेल के मुताबिक पाकिस्तान की खुफिया एजेंसी आईएसआई की साजिश के तहत बांग्लादेशी मूल के युवकों का नेटवर्क तैयार किया गया। इस नेटवर्क का संचालन बांग्लादेश में बैठा लश्कर का एक कमांडर कर रहा था, जिसने वहीं बैठक कर हमलों की पूरी रूपरेखा बनाई।

    जांच में सामने आया है कि मॉड्यूल के निशाने पर देश के बड़े मेट्रो शहर दिल्ली, मुंबई, कोलकाता और चेन्नई थे। सूत्रों के मुताबिक कुछ स्थानों की रेकी भी कर ली गई थी और होली के मौके पर हमले की तैयारी थी। खुफिया इनपुट के बाद स्पेशल सेल ने कार्रवाई तेज की और मॉड्यूल का भंडाफोड़ कर दिया।
    हाफिज सईद और लखवी से सीधा संपर्क

    जांच से जुड़े अधिकारियों का दावा है कि बांग्लादेशी हैंडलर शब्बीर अहमद लोन सीधे लश्कर प्रमुख हाफिज सईद और आतंकी सरगना जैकी उर रहमान लखवी के संपर्क में था।पुलिस का कहना है कि आईएसआई भारत में अवैध रूप से रह रहे बांग्लादेशी नागरिकों के जरिए लोकल मॉड्यूल खड़ा कर रही थी। इसके लिए फंडिंग भी की जा रही थी, ताकि बड़े शहरों में समन्वित हमले किए जा सकें। शब्बीर इस नेटवर्क में आईएसआई और बांग्लादेशी मूल के आतंकी सैदुल इस्लाम के बीच कड़ी का काम कर रहा था। सैदुल संदिग्धों को निर्देश देता था और उन्हें टारगेट तय करने में मदद करता था।
    2007 में पकड़ा गया, 2018 में फिर सक्रिय

    स्पेशल सेल के अनुसार शब्बीर अहमद लोन 2007 में आत्मघाती हमले की साजिश में एके-47 और हैंड ग्रेनेड के साथ पकड़ा गया था। सजा पूरी करने के बाद 2018 में जेल से बाहर आया और दोबारा लश्कर से जुड़ गया। उसने अपना बेस बांग्लादेश में बनाया, जबकि कनेक्शन पाकिस्तान से बनाए रखे।

    अधिकारियों का कहना है कि जेल से रिहाई के बाद उसने पुराने नेटवर्क को फिर सक्रिय किया और सोशल मीडिया के जरिए युवकों को जोड़ना शुरू किया। जांच एजेंसियों को उसके डिजिटल ट्रेल से कई अहम सुराग मिले हैं।
    सोशल मीडिया से जोड़ा गया मॉड्यूल

    पुलिस के मुताबिक पकड़े गए संदिग्धों को पहले सोशल मीडिया प्लेटफॉर्म के जरिए संपर्क में लाया गया। इसके बाद उन्हें बांग्लादेश बुलाकर बैठक की गई। कोलकाता से पकड़े गए उमर फारूक को संवेदनशील स्थानों की रेकी का जिम्मा दिया गया था। संदिग्धों को किराए पर अपार्टमेंट लेने और सुरक्षित ठिकाने बनाने के निर्देश भी दिए गए। मोबाइल फोन की फॉरेंसिक जांच में हथियार जुटाने की कोशिशों से जुड़े वीडियो और चैट सामने आए हैं। सुरक्षा एजेंसियों को पहले ही इनपुट मिला था कि लश्कर होली के दौरान बड़ी वारदात की फिराक में है।
    ऑपरेशन जारी, कई राज्यों में छापे

    दिल्ली पुलिस की स्पेशल सेल का ऑपरेशन अभी जारी है। कुछ संदिग्धों के फरार होने की आशंका में कई राज्यों में छापेमारी की जा रही है। सभी आरोपियों को दिल्ली लाकर पूछताछ की जाएगी। पुलिस अधिकारियों का दावा है कि समय रहते साजिश नाकाम कर दी गई, लेकिन नेटवर्क के बाकी सिरों तक पहुंचना अभी बाकी है।

    सुरक्षा एजेंसियां अलर्ट मोड पर हैं और देश के बड़े शहरों में सुरक्षा व्यवस्था कड़ी कर दी गई है। स्पेशल सेल के एक वरिष्ठ अधिकारी ने बताया कि यह मॉड्यूल लंबी योजना का हिस्सा था। अगर समय पर कार्रवाई नहीं होती तो होली के मौके पर बड़ा नुकसान हो सकता था।
    विवादित पोस्टर से खुला मॉड्यूल का राज

    स्पेशल सेल के हत्थे चढ़े आठ संदिग्धों में से चार दिल्ली में ‘फ्री कश्मीर’ जैसे विवादित पोस्टर लगाकर तमिलनाडु और पश्चिम बंगाल लौट गए थे। जांच यहीं से आगे बढ़ी और नेटवर्क का सिरा हाथ लगा। अधिकारियों का कहना है कि पोस्टरबाजी महज ट्रायल रन थी, असली मकसद बड़े हमले की तैयारी था। खुफिया एजेंसियों ने पहले अलर्ट जारी किया था कि आईएसआई समर्थित लश्कर लोकल मॉड्यूल तैयार कर रहा है। एक अन्य इनपुट में लाल किले के आसपास हमले की आशंका जताई गई थी। सुरक्षा एजेंसियों को पहले ही इनपुट मिला था कि लश्कर होली के दौरान बड़ी वारदात की फिराक में है।